

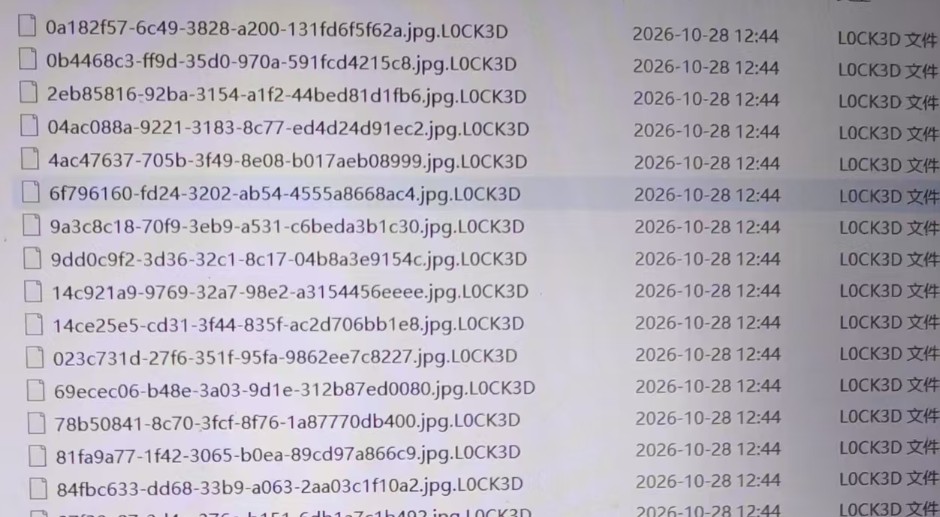

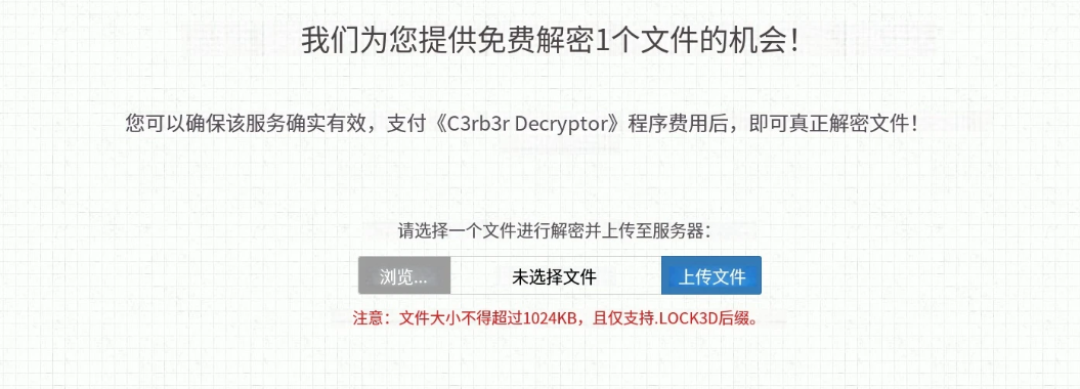
这次攻击最扎心的:该做的防护都做了,照样被打穿
很多中招用户想不通:十几位复杂密码、手机令牌2FA、输错5次自动封IP,全开了,黑客怎么进来的?
Reddit一位DS918+用户做了教科书级取证:断电中断加密、拆盘离线只读挂载、提取系统日志。时间线显示,一次"密码错误"的登录失败,两分钟后就变成了root权限执行任意代码。
“最新版也中招”,但先别喊0day
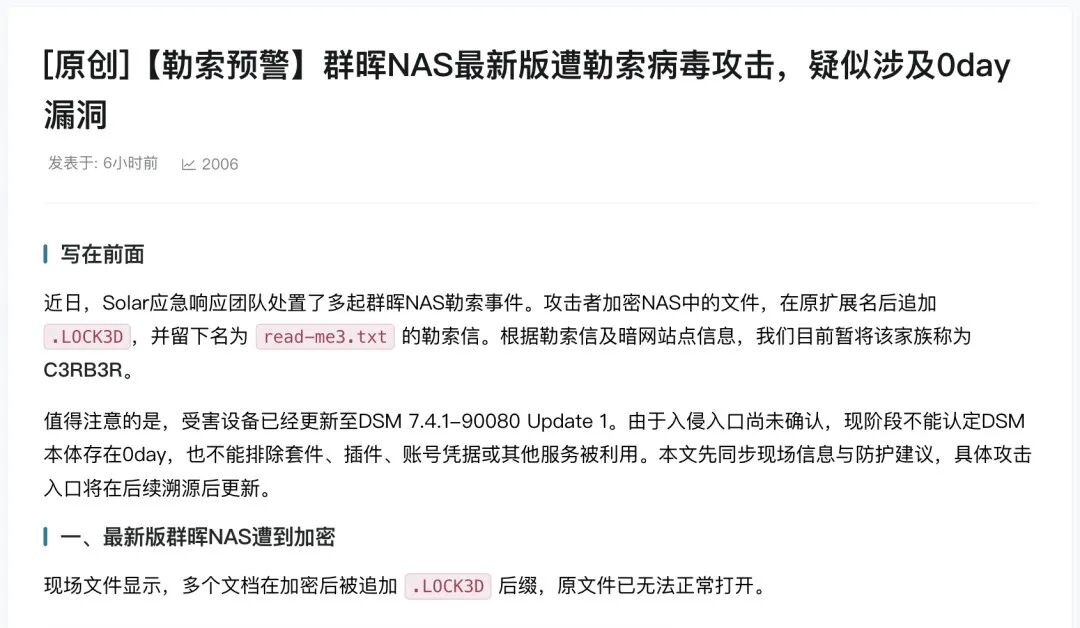
争议最大的一点:Solar团队检查的一台受害设备,跑的是10月12日刚发布的DSM 7.4.1-90080 Update 1——当前最新版。Solar团队的研判很克制:最新版遭攻击,不等于最新版存在0day。目前来说,攻击入口还没盖棺定论。也有用户发现可能是与PHP,日历,邮件套件等有关。
如果你的机器还没中招,现在应该干的几件事:
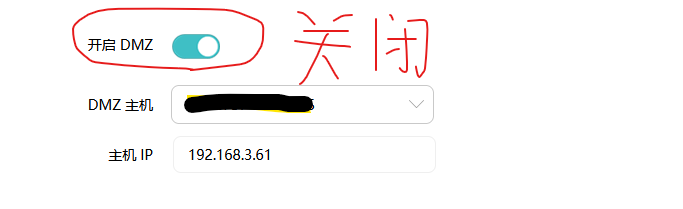
- 收敛暴露面:把映射到公网的 DSM 端口(默认 5000/5001)先关掉,远程访问改用 VPN 或官方中继服务,而不是裸奔公网;还有一个更危险的是DMZ一定要关闭,这个相当于全部端口暴露。我就是开了这个,以后不能图方便了,要开哪个端口单独映射吧。

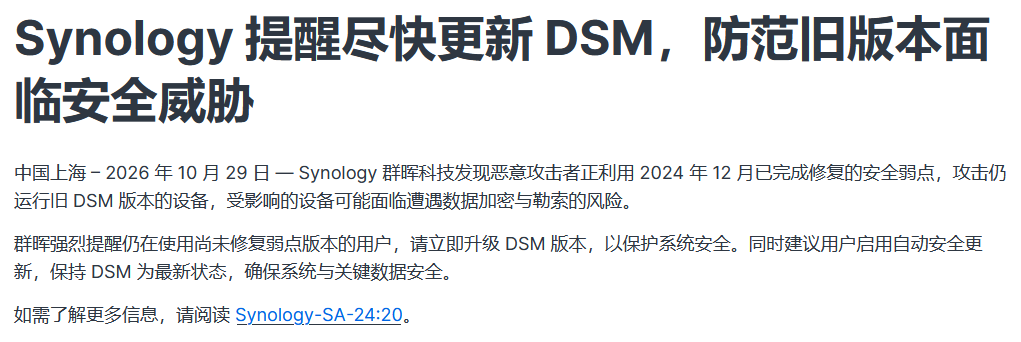
- 查版本打补丁:核对DSM和套件版本,按官方通告升级,升级前先备份配置;群晖官方也在29号发通知让更新,但这也比攻击慢一步啊。

- 清账号关服务:禁用闲置账号、SSH和非必要服务,检查有没有异常管理员账号和计划任务;
- 打开快照:启用快照复制并设置计划任务,重要数据再做3-2-1备份——RAID防坏盘,防不了加密,快照和离线副本才是勒索病毒的天敌;
- 验证备份真能用:重要数据留一份离线或异地副本,定期做恢复演练。备份不测试,等于没备份。
如果已经中招:立刻断网隔离,保留日志和勒索信别急着重装,联系专业团队溯源恢复。B站已有受害者现身说法——别随手kill加密进程,密钥可能还在内存里,粗暴断电反而断了自救的路。
这次攻击得到的几个反常识教训
教训一:开了2FA,改了端口也可能白搭
这些防的是DSM登录入口。如果攻击根本不走这个入口,比如攻击者拿下你局域网内的电脑,然后通过SMB读写文件,一样可以往你的NAS里面植入病毒。
教训二:RAID1并不能防勒索
道理很简单,RAID1是把一块盘的数据实时地复制到另外一块盘。被加密后的数据也会实时复制并替换掉另外一块盘的数据,就是两块盘都是被加密的数据。RAID的备份是防硬盘损坏的有效手段,但不能防勒索。
教训三:同步套件既是帮凶也是救命绳
有人发现Cloud Sync正把加密后的文件往OneDrive同步,云端"备份"替病毒打工,把干净副本也覆盖了;也有人靠百度网盘里一份没被覆盖的备份救回全部数据。真正的保险是"不可被改写"的离线/异地副本。
微信扫一扫关注此公众号,
获取PT站注册地址!